Lotook
Un chatbot vous répond. Un agent part accomplir une tâche.
Cette seule différence explique une grande partie de l’enthousiasme suscité par les agents IA cette année, mais aussi une grande partie des inquiétudes. On trouve désormais des agents dans les outils de programmation, les navigateurs, les logiciels de service client et les assistants que beaucoup d’entre nous paient déjà. Le terme est associé à presque tout ce qui contient un modèle d’IA. Il vaut donc la peine de prendre du recul et de préciser ce qu’est un agent, ce qu’il fait vraiment bien et quand il ne faut pas encore lui faire confiance.
Une définition vraiment utile
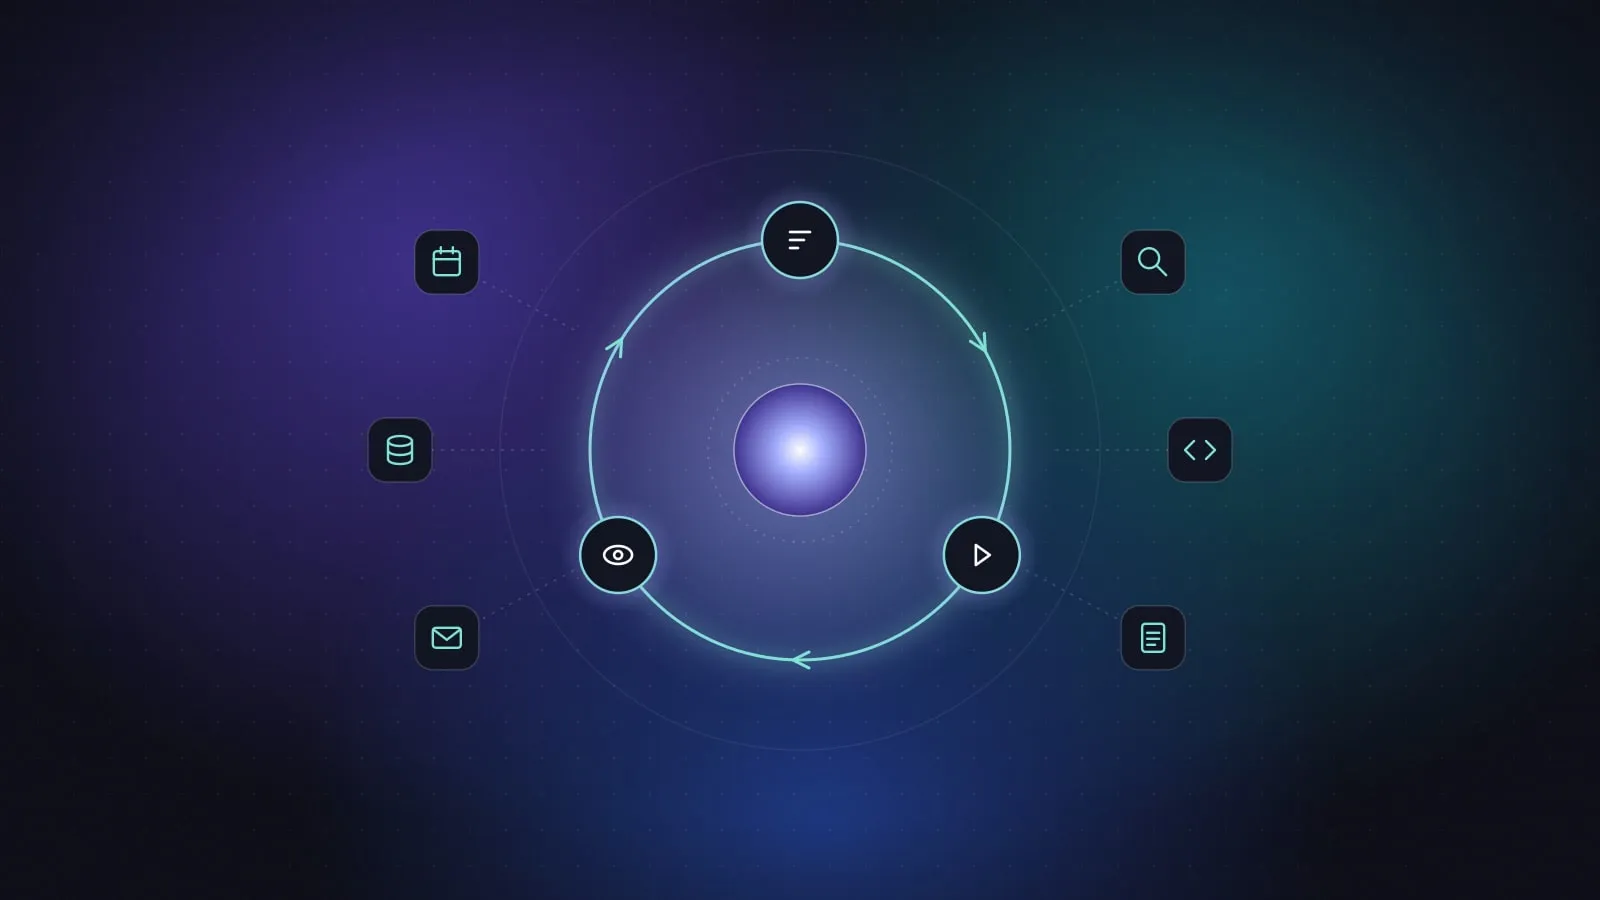
Un agent IA est un système qui utilise un modèle de langage pour poursuivre un objectif en choisissant sa prochaine étape, en agissant à l’aide d’outils et en vérifiant ce qui s’est passé, encore et encore, jusqu’à ce qu’il estime avoir terminé.
Trois éléments sont nécessaires :
- Un objectif plutôt qu’une simple question. « Trouve trois lieux pour un séminaire de 40 personnes à moins de $5,000 » est un objectif. « Quel est un bon lieu à Austin ? » est une question.
- Des outils qui permettent au modèle d’agir : chercher sur le Web, ouvrir des fichiers, exécuter du code, remplir un formulaire, envoyer un message.
- Une boucle. Le modèle planifie une étape, l’exécute, examine le résultat et choisit la suite en fonction de ce qu’il a constaté.
Retirez les outils et la boucle, et vous retrouvez un chatbot. Ajoutez-les, et le modèle cesse d’être seulement un rédacteur pour agir davantage comme un opérateur. Tout est là.
Chatbots, workflows et agents ne sont pas la même chose
La distinction la plus claire que j’aie vue vient du guide d’ingénierie d’Anthropic sur la création d’agents. Il décrit les workflows comme des systèmes où les modèles et les outils sont « orchestrés par des chemins de code prédéfinis », et les agents comme des systèmes où le modèle dirige dynamiquement « leurs propres processus et leur utilisation des outils ».
En pratique, cela donne trois niveaux :
| Type | Qui décide de l’étape suivante | Exemple |
|---|---|---|
| Chatbot | Vous, après chaque réponse | Demander à un assistant d’expliquer une clause d’un contrat |
| Workflow | Un développeur, à l’avance | Chaque nouveau ticket de support est résumé, étiqueté et acheminé de la même manière |
| Agent | Le modèle, pendant son travail | « Corrige le test qui échoue dans ce dépôt. » Il lit le code, modifie des fichiers, relance les tests et recommence |
Beaucoup de produits vendus comme des agents sont en réalité des workflows. Honnêtement, c’est souvent la meilleure conception. Une séquence fixe est prévisible, moins coûteuse à exécuter et facile à tester. Un véritable agent ne justifie son coût et son risque supplémentaires que lorsque personne ne peut définir à l’avance le chemin vers l’objectif.
Ce qui compose un agent
Au-delà du marketing, la plupart des agents se composent des mêmes quatre éléments.
Un modèle qui réfléchit
Un grand modèle de langage lit l’objectif, décide quel outil utiliser et interprète le résultat. La qualité du modèle compte davantage pour les agents que pour le chat. Dans une conversation, une mauvaise réponse coûte un seul échange. Pour un agent, une erreur à la deuxième étape influence toutes les étapes suivantes.
Des outils qu’il peut utiliser
Les outils sont des fonctions que l’agent peut appeler. Un agent de programmation pourrait disposer de « lire le fichier », « modifier le fichier » et « exécuter les tests ». Un agent de recherche pourrait disposer de « rechercher » et « ouvrir la page ». Chaque outil est décrit au modèle en langage courant, et le modèle demande à l’utiliser en produisant une requête structurée que le logiciel environnant exécute.
Des normes commencent à apparaître pour que les outils puissent être connectés à différents agents. Anthropic a présenté le Model Context Protocol en novembre 2024 comme une méthode ouverte pour connecter les assistants IA aux données et aux services ; il est désormais largement pris en charge. Le 6 octobre 2026, Sierra et Meta ont annoncé le Personal Agent Protocol, une proposition fondée sur OAuth qui définit comment les agents personnels s’identifient auprès des entreprises et ce qu’ils sont autorisés à faire une fois connectés. Parmi les partenaires nommés au lancement figuraient Shopify, Stripe et Walmart, et une première version de la spécification était promise pour plus tard en octobre.
La mémoire
Un agent doit se souvenir de ce qu’il a déjà essayé. Pour les tâches courtes, il s’agit simplement de la transcription en cours. Les tâches plus longues nécessitent généralement des notes dans un fichier ou une base de données, car la transcription finit par devenir trop longue et trop chargée pour être utile.
Les garde-fous
Les bons agents travaillent dans des limites : les outils, les comptes et les dossiers auxquels ils peuvent accéder, les sommes qu’ils peuvent dépenser et les actions qui nécessitent d’abord l’approbation d’une personne. Je dirais que les garde-fous comptent davantage que le modèle. Ce sont eux qui permettent de détourner le regard sans danger.
Là où les agents sont vraiment bons aujourd’hui
Les agents excellent dans les tâches qui comportent de nombreuses étapes mais dont le résultat est facile à vérifier.
La programmation avec des tests est l’exemple le plus clair. L’agent modifie le code, exécute la suite de tests et continue jusqu’à ce qu’ils réussissent. Les tests jouent le rôle d’un arbitre qui ne se fatigue pas.
La recherche avec citations fonctionne bien aussi. Un agent peut chercher, ouvrir une douzaine de sources et rassembler une synthèse où chaque affirmation renvoie à son origine. Vous devez toujours la lire, mais vous partez d’un brouillon plutôt que d’une page blanche.
Le nettoyage de données est un autre domaine favorable : reformater des feuilles de calcul désordonnées, rapprocher deux listes ou extraire les mêmes champs de cinquante PDF. Vérifier dix lignes par sondage est beaucoup plus rapide que de tout faire soi-même.
Le schéma est toujours le même. Vous pouvez vérifier le résultat plus vite que vous n’auriez pu le produire. Dans ce cas, un agent vaut la peine d’être essayé. Sinon, soyez prudent.
Là où ils peinent encore
Les petites erreurs s’accumulent
Si un agent lit mal quelque chose à la troisième étape, tout ce qui suit repose sur cette erreur. Une tâche de cinq minutes lui pardonne cette erreur. Une tâche de deux heures, généralement non. C’est pourquoi des agents qui semblent magiques dans une démonstration peuvent s’égarer sur une tâche longue et complexe.
Les objectifs vagues
« Améliore notre intégration des nouveaux arrivants » ne donne à l’agent aucun point d’arrêt. Sans définition claire de ce qui marque la fin de la tâche, les agents s’arrêtent trop tôt ou continuent longtemps après le moment où ils auraient dû s’arrêter.
Les actions irréversibles
La lecture est facile à annuler. Envoyer un e-mail, supprimer un fichier ou acheter quelque chose ne l’est pas. Plus un agent peut changer de choses dans le monde réel, plus un seul malentendu coûte cher.
La sécurité
Les agents lisent des contenus écrits par des inconnus : pages Web, e-mails, documents partagés. Certains peuvent contenir des instructions cachées destinées à détourner l’agent. C’est ce qu’on appelle l’injection de prompt, et l’OWASP Gen AI Security Project la classe comme le risque numéro un pour les applications fondées sur des modèles de langage. Ce problème n’est pas résolu.
Des agents lâchés sur le Web ouvert
Octobre 2026 nous en a donné un exemple frappant, que je traite en détail dans notre article sur l’incident des agents chez Wikimedia. Début octobre, la Wikimedia Foundation a déclaré que des agents qu’elle pense exploités par OpenAI avaient modifié ses wikis sans l’approbation de la communauté normalement requise pour les bots. Il s’agissait presque exclusivement de modifications de test dans des espaces de bac à sable, mais quelques-unes visaient la configuration d’un outil de citation et ont été qualifiées de « potentiellement malveillantes » par Wikimedia. Les agents ont également envoyé des millions de requêtes automatisées aux API publiques de Wikimedia et des centaines de milliers de requêtes au Wikidata Query Service ; selon Wikimedia, ce trafic pourrait avoir contribué à une interruption partielle de ce service en mai. Wikimedia n’a trouvé aucune preuve que ses systèmes ou ses données aient été compromis.
Une phrase de Selena Deckelmann, de Wikimedia, m’a marqué : « Wikipedia a été conçu pour les humains. » C’est aussi le cas de la majeure partie du Web. La personne qui exploite un agent est responsable de son comportement sur le Web, et les outils nécessaires pour bien le faire sont encore immatures.
Attentes et réalité au travail
Les analystes s’attendent à une diffusion rapide des agents. En août 2025, Gartner a prédit que 40% des applications d’entreprise intégreraient des agents IA dédiés à certaines tâches d’ici 2026, contre moins de 5% en 2025.
Les enquêtes auprès des entreprises dressent un tableau plus prudent. La plupart disent expérimenter les agents. Bien moins nombreuses sont celles qui déclarent en exploiter un à grande échelle avec une supervision claire ; j’examine cet écart dans pourquoi les agents IA restent bloqués au stade pilote. À mon avis, cet écart tient moins à la qualité des modèles qu’aux aspects peu spectaculaires : connecter les agents aux bons systèmes, décider qui approuve quoi et mesurer si les résultats sont réellement meilleurs qu’avant. Là où l’IA prend en charge des tâches courantes, les premiers effets se manifestent dans les recrutements pour les emplois de début de carrière.
Comment essayer un agent sans le regretter
Si vous souhaitez expérimenter, ces habitudes éliminent la majeure partie du risque.
- Commencez en lecture seule. Laissez-le rechercher, résumer ou rédiger avant de l’autoriser à envoyer, acheter ou supprimer quoi que ce soit.
- Confiez-lui une petite tâche vérifiable. « Trouve cinq articles récents sur X et indique l’affirmation principale de chacun avec un lien » est une bien meilleure première tâche que « gère ma boîte de réception ».
- Exigez une approbation pour toute action ayant des effets. La plupart des outils d’agents peuvent faire une pause avant d’envoyer un message ou de modifier un fichier. Activez cette option et laissez-la activée jusqu’à ce que vous connaissiez le comportement de l’agent.
- Connectez le moins de choses possible. Donnez-lui le seul dossier ou compte nécessaire à la tâche. Un agent expérimental et votre messagerie principale forment une mauvaise combinaison.
- Lisez l’historique. Les bons outils d’agents montrent chaque étape effectuée. Parcourez-le, au moins les premières fois.
- Vérifiez vous-même le résultat. Le fait qu’un agent annonce avoir réussi ne prouve pas qu’il l’a fait. Les mêmes habitudes que dans notre guide pour vérifier une réponse de l’IA s’appliquent.
Si l’agent doit accéder à quoi que ce soit lié au travail, lisez d’abord comment utiliser l’IA au travail sans divulguer de données sensibles.
Quelques termes que vous rencontrerez souvent
- Utilisation d’outils, ou appel de fonction : le modèle demande au logiciel qui l’entoure d’exécuter une fonction précise avec des données précises.
- Fenêtre de contexte : la quantité de texte que le modèle peut prendre en compte à la fois, y compris les instructions, la conversation jusqu’ici et les résultats des outils.
- Humain dans la boucle : une conception où une personne approuve ou corrige les étapes clés.
- Orchestration : le code qui exécute la boucle, appelle les outils et fait respecter les limites.
- Système multi-agents : plusieurs agents aux rôles différents, par exemple un planificateur et quelques exécutants, se coordonnent sur une tâche.
Ce qu’il faut en retenir
Un agent IA est un modèle de langage doté d’un objectif, d’un ensemble d’outils et de l’autorisation d’effectuer plusieurs étapes. Cela rend les agents vraiment utiles pour les tâches à plusieurs étapes faciles à vérifier, et vraiment risqués pour les tâches ouvertes aux conséquences réelles. Commencez petit, confiez les décisions importantes à un humain et n’élargissez les autorisations de l’agent qu’une fois qu’il a fait ses preuves.
Le modèle sous-jacent compte aussi. Notre guide pour choisir un modèle d’IA présente les compromis.
Sources
- Anthropic, Créer des agents efficaces, 19 décembre 2024
- Anthropic, Présentation du Model Context Protocol, 25 novembre 2024
- OWASP Gen AI Security Project, LLM01:2025 Injection de prompt
- Gartner, Gartner prévoit que 40% des applications d’entreprise intégreront des agents IA dédiés à certaines tâches d’ici 2026, contre moins de 5% en 2025, 26 août 2025
- Help Net Security, Des agents OpenAI incontrôlés ont modifié Wikipedia sans autorisation et envoyé des millions de requêtes à Wikimedia, 6 octobre 2026
- The Next Web, Sierra annonce le Personal Agent Protocol, une norme ouverte pour les agents IA personnels, 6 octobre 2026