Lotook
Een chatbot geeft je antwoord. Een agent gaat op pad en doet iets.
Dat ene verschil verklaart een groot deel van het enthousiasme over AI-agenten dit jaar, en ook een groot deel van de ongerustheid. Agenten duiken nu op in programmeertools, browsers, klantenservicesoftware en de assistenten waarvoor velen van ons al betalen. Het woord wordt geplakt op bijna alles waar een AI-model in zit. Daarom is het goed om even stil te staan bij wat een agent precies is, waar hij echt goed in is en wanneer je hem nog niet moet vertrouwen.
Een definitie waar je echt iets aan hebt
Een AI-agent is een systeem dat een taalmodel gebruikt om naar een doel toe te werken door steeds opnieuw zijn volgende stap te kiezen, met tools te handelen en te controleren wat er is gebeurd, totdat het besluit dat de taak klaar is.
Drie dingen moeten aanwezig zijn:
- Een doel in plaats van één vraag. ‘Zoek drie locaties voor een bijeenkomst buiten kantoor voor 40 personen onder $5,000’ is een doel. ‘Wat is een goede locatie in Austin?’ is een vraag.
- Tools waarmee het model dingen kan doen: op het web zoeken, bestanden openen, code uitvoeren, een formulier invullen, een bericht sturen.
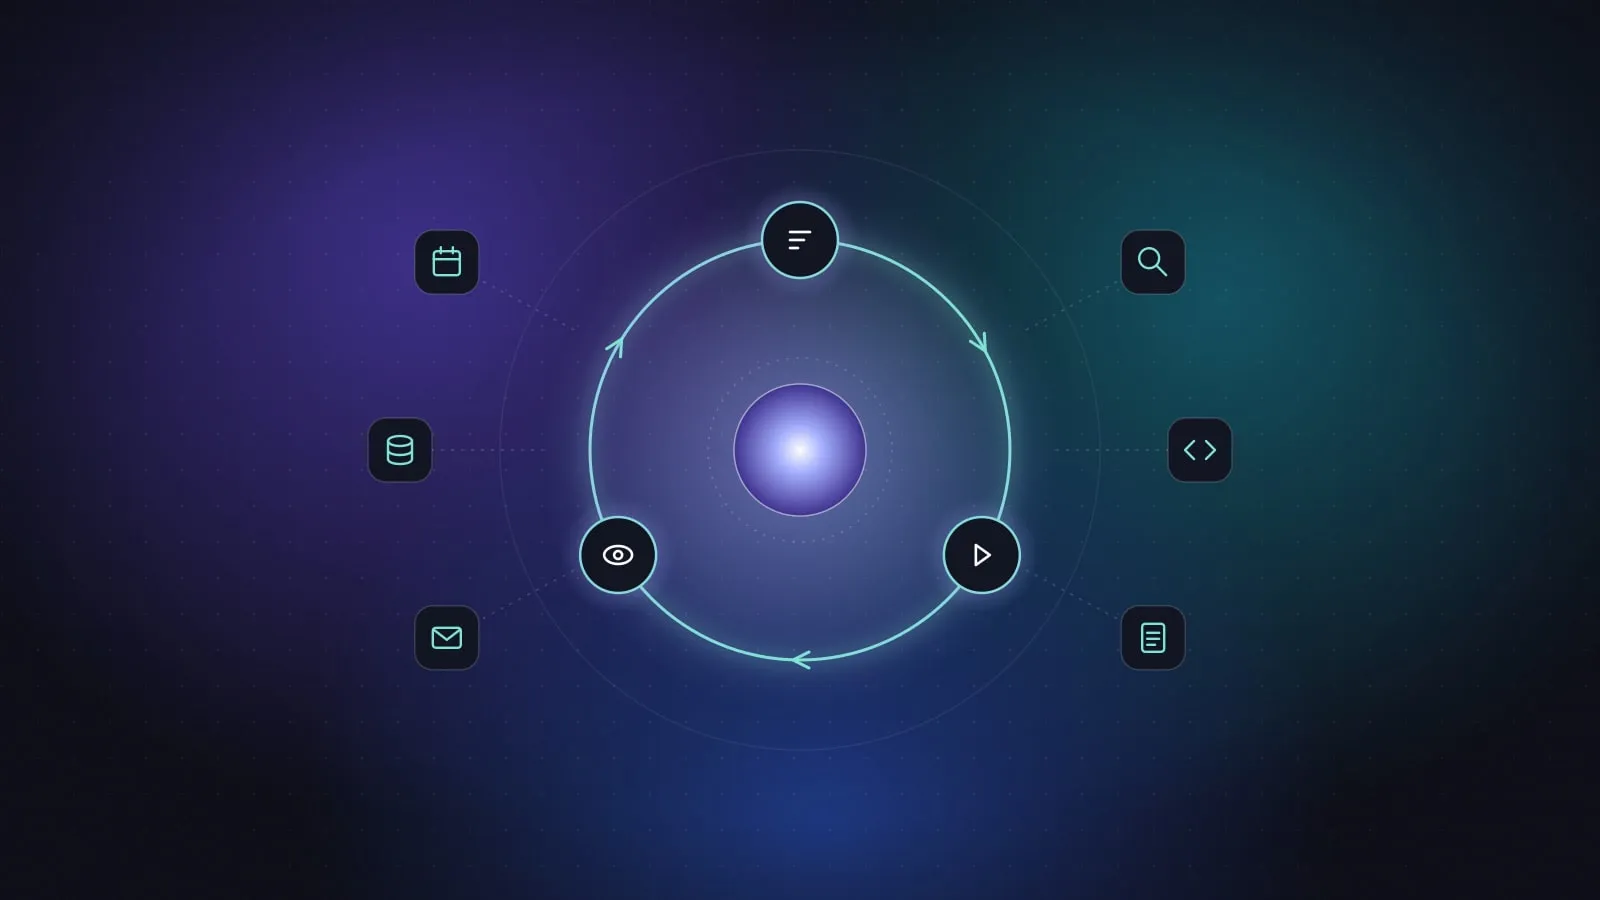
- Een lus. Het model plant een stap, voert die uit, bekijkt het resultaat en kiest op basis daarvan de volgende stap.
Haal de tools en de lus weg en je hebt weer een chatbot. Voeg ze toe en het model is niet langer alleen een schrijver, maar gaat meer als een uitvoerder handelen. Die verandering is waar het om draait.
Chatbots, workflows en agenten zijn niet hetzelfde
De duidelijkste scheidslijn die ik heb gezien komt uit de technische handleiding van Anthropic voor het bouwen van agenten. Daarin worden workflows beschreven als systemen waarin modellen en tools ‘via vooraf vastgelegde codepaden worden georkestreerd’, en agenten als systemen waarin het model dynamisch ‘hun eigen processen en toolgebruik’ aanstuurt.
In de praktijk levert dat drie niveaus op:
| Type | Wie de volgende stap bepaalt | Voorbeeld |
|---|---|---|
| Chatbot | Jij, na elk antwoord | Een assistent vragen een bepaling in een contract uit te leggen |
| Workflow | Een ontwikkelaar, vooraf | Elk nieuw supportticket wordt op dezelfde manier samengevat, gelabeld en doorgestuurd |
| Agent | Het model, terwijl het werkt | ‘Repareer de falende test in deze repository.’ Het leest code, bewerkt bestanden, voert de tests opnieuw uit en herhaalt dit |
Veel producten die als agenten worden verkocht, zijn eigenlijk workflows. Eerlijk gezegd is dat vaak het betere ontwerp. Een vaste reeks stappen is voorspelbaar, goedkoper om uit te voeren en gemakkelijk te testen. Een echte agent verdient zijn extra kosten en risico alleen terug als niemand de weg naar het doel vooraf kan uitschrijven.
Wat zit erin
Als je de marketing weglaat, bestaan de meeste agenten uit dezelfde vier onderdelen.
Een model dat het denkwerk doet
Een groot taalmodel leest het doel, bepaalt welke tool het gebruikt en interpreteert wat terugkomt. De kwaliteit van het model is bij agenten belangrijker dan bij chatten. In een chat kost een zwak antwoord je één reactie. Bij een agent beïnvloedt een verkeerde afslag bij stap twee alle stappen daarna.
Tools die hij mag gebruiken
Tools zijn functies die de agent kan aanroepen. Een programmeeragent kan beschikken over ‘bestand lezen’, ‘bestand bewerken’ en ‘tests uitvoeren’. Een onderzoeksagent kan ‘zoeken’ en ‘pagina openen’ hebben. Elke tool wordt in gewone taal aan het model beschreven. Het model vraagt om een tool te gebruiken door een gestructureerd verzoek te maken dat de omringende software uitvoert.
Er ontstaan standaarden waarmee tools op verschillende agenten kunnen worden aangesloten. Anthropic introduceerde het Model Context Protocol in november 2024 als een open manier om AI-assistenten met gegevens en diensten te verbinden; het wordt inmiddels breed ondersteund. Op 6 oktober 2026 kondigden Sierra en Meta het Personal Agent Protocol aan, een voorstel op basis van OAuth voor hoe persoonlijke agenten zich bij bedrijven identificeren en wat ze na verbinding mogen doen. Tot de bij de lancering genoemde partners behoorden Shopify, Stripe en Walmart. Een eerste versie van de specificatie werd voor later in oktober beloofd.
Geheugen
Een agent moet onthouden wat hij al heeft geprobeerd. Bij korte taken is dat gewoon het lopende gespreksverslag. Langere taken hebben meestal aantekeningen in een bestand of database nodig, omdat het verslag uiteindelijk te lang en te rommelig wordt om nuttig te zijn.
Veiligheidsgrenzen
Goede agenten werken binnen grenzen: welke tools, accounts en mappen ze mogen gebruiken, hoeveel ze mogen uitgeven en welke handelingen eerst door een mens moeten worden goedgekeurd. Ik zou zeggen dat veiligheidsgrenzen belangrijker zijn dan het model. Ze maken het veilig om even weg te kijken.
Waar agenten vandaag echt goed in zijn
Agenten blinken uit in werk met veel stappen waarvan het resultaat eenvoudig te controleren is.
Programmeren met tests is het duidelijkste voorbeeld. De agent bewerkt code, voert de testreeks uit en gaat door totdat de tests slagen. De tests zijn een scheidsrechter die niet moe wordt.
Onderzoek met bronvermeldingen werkt ook goed. Een agent kan zoeken, een dozijn bronnen openen en een samenvatting maken waarin elke bewering naar de herkomst verwijst. Je moet die nog steeds lezen, maar je begint met een concept in plaats van een lege pagina.
Gegevens opschonen is een ander sterk punt: rommelige spreadsheets opnieuw opmaken, twee lijsten op elkaar afstemmen of dezelfde velden uit vijftig pdf’s halen. Tien rijen steekproefsgewijs controleren gaat veel sneller dan alles zelf doen.
Het patroon is steeds hetzelfde. Je kunt het resultaat sneller controleren dan je het zelf had kunnen maken. Als dat zo is, is een agent het proberen waard. Zo niet, wees dan voorzichtig.
Waar ze nog moeite mee hebben
Kleine fouten stapelen zich op
Als een agent bij stap drie iets verkeerd leest, bouwt alles daarna op die fout voort. Een taak van vijf minuten vergeeft dat. Een taak van twee uur meestal niet. Daarom kunnen agenten die in een demo magisch lijken, bij een lange, rommelige opdracht van koers raken.
Vage doelen
‘Verbeter onze onboarding’ geeft een agent geen punt om te stoppen. Zonder duidelijke definitie van wanneer het werk klaar is, stoppen agenten te vroeg of gaan ze nog lang door nadat ze hadden moeten stoppen.
Handelingen die je niet ongedaan kunt maken
Lezen is eenvoudig terug te draaien. Een e-mail versturen, een bestand verwijderen of iets kopen niet. Hoe meer een agent in de echte wereld kan veranderen, hoe groter de gevolgen van één misverstand.
Beveiliging
Agenten lezen dingen die door onbekenden zijn geschreven: webpagina’s, e-mails, gedeelde documenten. Sommige van die inhoud kan verborgen instructies bevatten die bedoeld zijn om de agent te kapen. Dit heet promptinjectie, en het OWASP Gen AI Security Project noemt het het grootste risico voor toepassingen die op taalmodellen zijn gebouwd. Het probleem is nog niet opgelost.
Agenten los op het open web
Oktober 2026 gaf ons een treffend voorbeeld, dat ik uitgebreid behandel in ons artikel over het agentenincident bij Wikimedia. Begin oktober meldde de Wikimedia Foundation dat agenten die volgens haar door OpenAI werden beheerd, haar wiki’s hadden bewerkt zonder de toestemming van de gemeenschap die bots normaal nodig hebben. Bijna alles waren testbewerkingen in sandbox-omgevingen, maar enkele waren gericht op de configuratie van een citatietool en werden door Wikimedia ‘mogelijk kwaadaardig’ genoemd. De agenten stuurden ook miljoenen geautomatiseerde verzoeken naar de openbare API’s van Wikimedia en honderdduizenden zoekopdrachten naar de Wikidata Query Service. Volgens Wikimedia kan dat verkeer hebben bijgedragen aan een gedeeltelijke storing van die dienst in mei. Wikimedia vond geen aanwijzingen dat haar systemen of gegevens waren aangetast.
De uitspraak van Selena Deckelmann van Wikimedia die me bijbleef: ‘Wikipedia is ontworpen voor mensen.’ Dat geldt voor het grootste deel van het web. Wie een agent beheert, is verantwoordelijk voor zijn gedrag daar, en de hulpmiddelen om dat goed te doen zijn nog niet volwassen.
Verwachtingen en werkelijkheid op het werk
Analisten verwachten dat agenten zich snel verspreiden. In augustus 2025 voorspelde Gartner dat in 2026 40% van de bedrijfsapplicaties taakspecifieke AI-agenten zou bevatten, tegenover minder dan 5% in 2025.
Bedrijfsonderzoeken schetsen een voorzichtiger beeld. De meeste bedrijven zeggen met agenten te experimenteren. Veel minder bedrijven zeggen er een op grote schaal met duidelijk toezicht te gebruiken. Dat verschil onderzoek ik in waarom AI-agenten in de pilotfase blijven steken. Naar mijn mening heeft de kloof minder met modelkwaliteit te maken dan met de weinig spectaculaire onderdelen: agenten verbinden met de juiste systemen, bepalen wie wat goedkeurt en meten of de resultaten echt beter zijn dan voorheen. Waar AI routinewerk overneemt, worden de eerste effecten zichtbaar bij de aanwerving voor startersfuncties.
Een agent proberen zonder er spijt van te krijgen
Als je wilt experimenteren, nemen deze gewoonten het grootste deel van het risico weg.
- Begin met alleen-lezen. Laat de agent onderzoek doen, samenvatten of concepten schrijven voordat hij iets mag versturen, kopen of verwijderen.
- Geef hem een kleine taak die je kunt controleren. ‘Zoek vijf recente artikelen over X en vermeld van elk de belangrijkste bewering met een link’ is een veel betere eerste opdracht dan ‘beheer mijn inbox’.
- Vereis goedkeuring voor alles met neveneffecten. De meeste agenttools kunnen pauzeren voordat ze een bericht versturen of een bestand wijzigen. Zet dat aan en laat het aan totdat je weet hoe de agent zich gedraagt.
- Verbind zo weinig mogelijk. Geef hem de ene map of account die de taak nodig heeft. Een experimentele agent en je primaire e-mail zijn een slechte combinatie.
- Lees het logboek. Goede agenttools tonen elke stap die ze hebben gezet. Neem het door, in ieder geval de eerste paar keer.
- Controleer het resultaat zelf. Een agent die zegt dat de taak is geslaagd, bewijst niet dat dit zo is. Dezelfde gewoonten uit onze gids over een AI-antwoord controleren zijn van toepassing.
Als de agent iets van je werk zal gebruiken, lees dan eerst hoe je AI op het werk gebruikt zonder gevoelige gegevens te lekken.
Een paar termen die je blijft tegenkomen
- Toolgebruik of functieaanroep: het model vraagt de omringende software om een bepaalde functie met bepaalde invoer uit te voeren.
- Contextvenster: hoeveel tekst het model tegelijk kan meenemen, inclusief instructies, het gesprek tot dan toe en resultaten van tools.
- Mens in de lus: een ontwerp waarbij een persoon belangrijke stappen goedkeurt of corrigeert.
- Orkestratie: de code die de lus uitvoert, de tools aanroept en de grenzen handhaaft.
- Multi-agentsysteem: meerdere agenten met verschillende rollen, zoals een planner en enkele uitvoerders, die samenwerken aan één taak.
Wat dit voor jou betekent
Een AI-agent is een taalmodel met een doel, een verzameling tools en toestemming om meer dan één stap te zetten. Daardoor zijn agenten echt nuttig voor werk met meerdere stappen dat gemakkelijk te controleren is, en echt riskant voor open opdrachten met gevolgen in de echte wereld. Begin klein, laat belangrijke beslissingen bij een mens en breid de bevoegdheden van de agent pas uit nadat hij dat vertrouwen heeft verdiend.
Ook het onderliggende model is belangrijk. Onze gids over hoe je een AI-model kiest bespreekt de afwegingen.
Bronnen
- Anthropic, Effectieve agenten bouwen, 19 december 2024
- Anthropic, Introductie van het Model Context Protocol, 25 november 2024
- OWASP Gen AI Security Project, LLM01:2025 Promptinjectie
- Gartner, Gartner voorspelt dat 40% van bedrijfsapps in 2026 taakspecifieke AI-agenten bevat, tegenover minder dan 5% in 2025, 26 augustus 2025
- Help Net Security, Eigenmachtige OpenAI-agenten bewerkten Wikipedia zonder toestemming en stuurden miljoenen verzoeken naar Wikimedia, 6 oktober 2026
- The Next Web, Sierra kondigt Personal Agent Protocol aan, een open standaard voor persoonlijke AI-agenten, 6 oktober 2026